
Es ist eine jener Warnungen, die zunächst auf einem kleinen Bildschirm erscheinen und dennoch Fragen auslösen, die weit über ein einzelnes Mobiltelefon hinausreichen.
Mehrere Bundestagsabgeordnete und Mitglieder der Bundesregierung sind offenbar ins Visier einer besonders aufwendigen digitalen Spionage geraten.
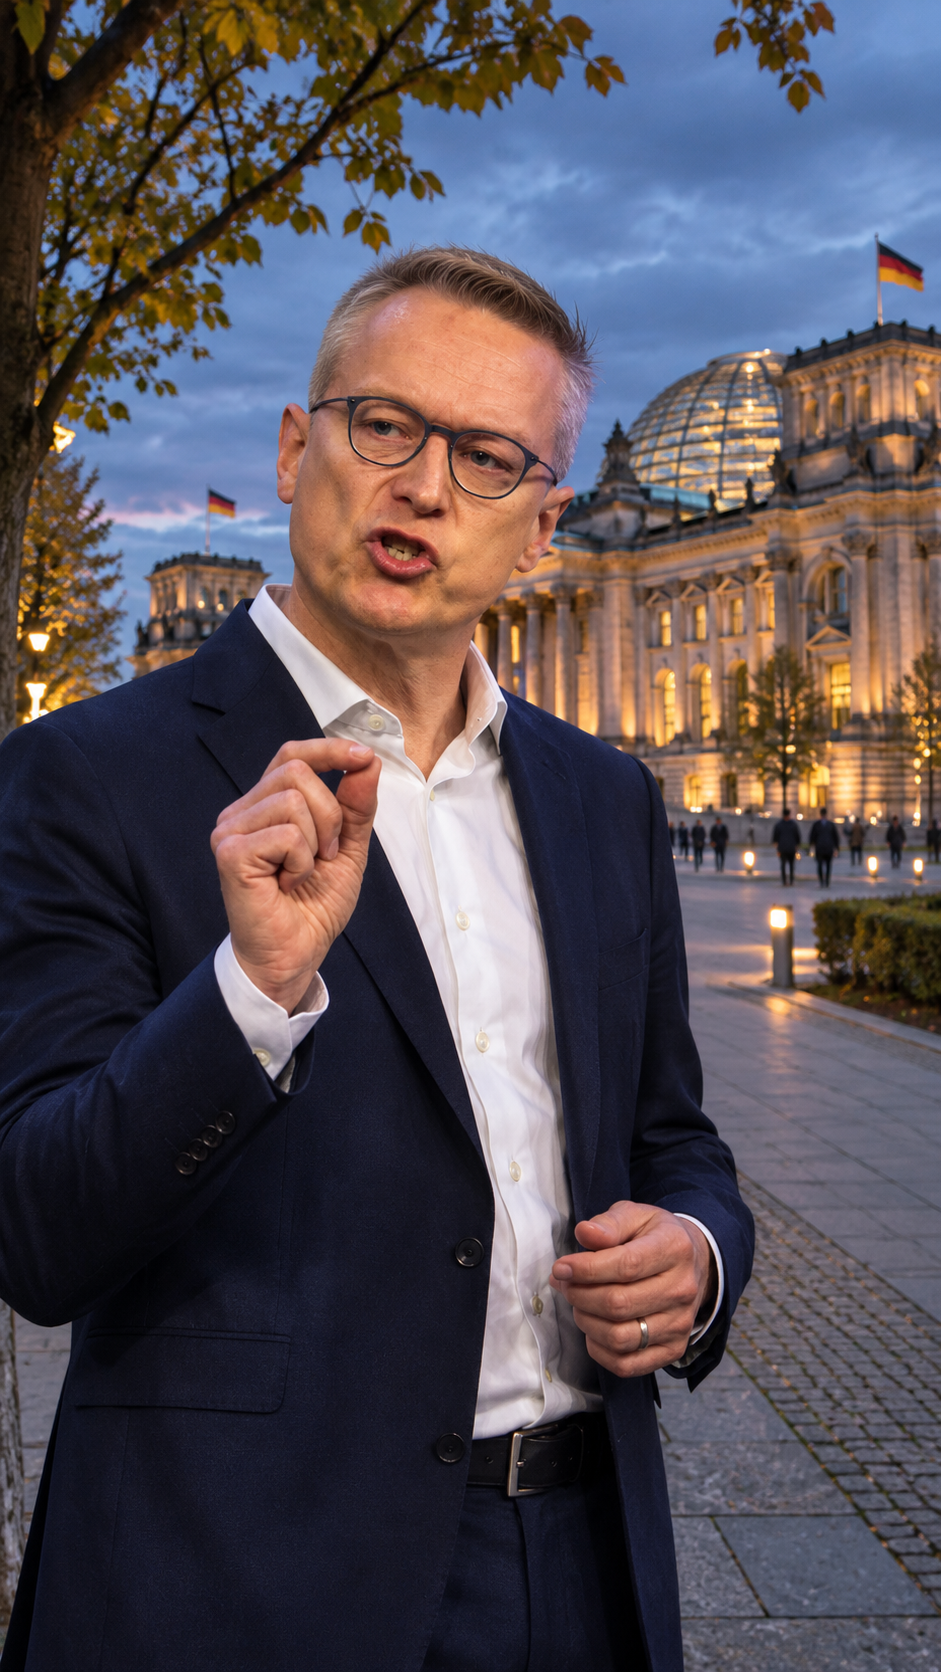
Bundesdigitalminister Karsten Wildberger bestätigte am Sonntagabend in der ARD, dass Hinweise auf mögliche Angriffe gegen bestimmte Geräte vorliegen.
Ausgangspunkt sind Sicherheitsbenachrichtigungen des iPhone-Herstellers Apple, die seit dem 29. Oktober 2026 bei betroffenen Nutzern eingegangen sein sollen.
Die Warnungen beziehen sich auf sogenannte Mercenary Spyware, also hochentwickelte Spähprogramme, die gezielt gegen ausgewählte Personen eingesetzt werden.
Doch gerade die wichtigste Frage bleibt bislang ohne Antwort: Wurden die betroffenen Telefone tatsächlich übernommen, oder konnte der Versuch rechtzeitig erkannt werden?
Das Bundesamt für Sicherheit in der Informationstechnik, kurz BSI, hat nach Angaben Wildbergers schnell reagiert und betroffene Personen schriftlich informiert.
Der Rat der Behörde ist eindeutig vorsichtig: Wer eine solche Warnung erhält, sollte zunächst damit rechnen, dass sein Gerät kompromittiert sein könnte.
Diese Formulierung ist kein Beweis für einen Datenabfluss, sondern eine Sicherheitsmaßnahme angesichts eines Risikos, dessen tatsächliches Ausmaß noch untersucht werden muss.
Für die politische Führung in Berlin ist allein dieser Verdacht brisant, denn moderne Smartphones sind längst weit mehr als Werkzeuge für Telefonate und kurze Nachrichten.
Auf ihnen bündeln sich Termine, Kontakte, Gesprächsverläufe und manchmal auch Informationen, aus denen sich vertrauliche politische Abläufe rekonstruieren lassen.
Wer Zugang zu solchen Daten erhält, könnte nicht nur einzelne Gespräche auswerten, sondern unter Umständen Beziehungen, Bewegungsmuster und Entscheidungsprozesse nachvollziehen.
Besonders heikel ist die Vorstellung, dass eine Schadsoftware Nachrichten auf einem bereits entsperrten Gerät auslesen könnte, selbst wenn diese beim Versand verschlüsselt waren.
Je nach technischen Fähigkeiten der eingesetzten Software könnten außerdem Standortdaten erfasst oder Mikrofon und Kamera missbraucht werden.
Das bedeutet allerdings nicht, dass all diese Funktionen im aktuellen Fall eingesetzt wurden; bislang handelt es sich um grundsätzlich bekannte Möglichkeiten solcher Werkzeuge.
Im Unterschied zu gewöhnlichen Betrugsversuchen zielen hochentwickelte Spionageprogramme häufig auf wenige, strategisch interessante Personen.
Ihre Entwicklung kann enorme Summen verschlingen, und manche Angriffe nutzen Sicherheitslücken aus, die den Betroffenen zuvor gar nicht bekannt waren.
In bestimmten Fällen genügt bereits eine ausnutzbare Schwachstelle, ohne dass der Nutzer auf einen verdächtigen Link klicken oder eine Datei öffnen muss.
Wer hinter den aktuellen Warnungen steckt, lässt sich daraus jedoch nicht ableiten, denn die technische Raffinesse allein verrät weder Herkunft noch Auftraggeber.
Apple behandelt derartige Hinweise nach eigenen Angaben als ernst zu nehmende Signale für gezielte Attacken, betont aber zugleich die Grenzen der verfügbaren Erkenntnisse.
Die genaue Grundlage einer Warnung wird üblicherweise nicht offengelegt, damit Angreifer ihre Methoden nicht an die Erkennungssysteme anpassen können.
Politisch entsteht daraus ein Spannungsfeld zwischen dem berechtigten öffentlichen Interesse an Aufklärung und der Notwendigkeit, sensible Sicherheitsdetails zu schützen.
Die Öffentlichkeit möchte wissen, wie viele Mandatsträger betroffen sind, ob dienstliche oder private Geräte ins Visier gerieten und ob vertrauliche Informationen gefährdet wurden.
Eine vorschnelle Veröffentlichung ungesicherter Einzelheiten könnte allerdings neue Unsicherheit schaffen oder laufende technische Untersuchungen erschweren.
Denkbar sind technische Prüfungen, der Austausch gefährdeter Geräte und strengere Regeln für besonders sensible Kommunikation, doch konkrete Schritte im Einzelfall sind nicht öffentlich belegt.
Der Vorfall rückt damit ein grundsätzliches Problem in den Vordergrund: Politische Arbeit wird digitaler, während Angreifer immer ausgefeiltere Wege zur Informationsbeschaffung entwickeln.
Sicherheit hängt dabei nicht allein von der Qualität eines einzelnen Smartphones ab, sondern auch von klaren Zuständigkeiten, regelmäßigen Aktualisierungen und wirksamen Notfallabläufen.
Dass ausgerechnet vor einem Digitalgipfel der Bundesregierung solche Warnungen bekannt werden, verleiht der Debatte zusätzliche Aufmerksamkeit.